Introdução
Adotar uma ferramenta de Inteligência Artificial (IA) pode levar minutos, já estruturar sua governança exige uma decisão de gestão.
Soluções de IA passam a fazer parte de processos, produtos, serviços e decisões empresariais; nesse momento surge uma questão que vai além da escolha da tecnologia: como garantir que seu uso seja seguro, responsável, transparente e alinhado aos objetivos da organização?
Não basta conhecer quais ferramentas são utilizadas; é preciso compreender onde estão inseridas, quais dados envolvem, quais riscos podem gerar, quem é responsável por seu uso e como seus resultados são monitorados.
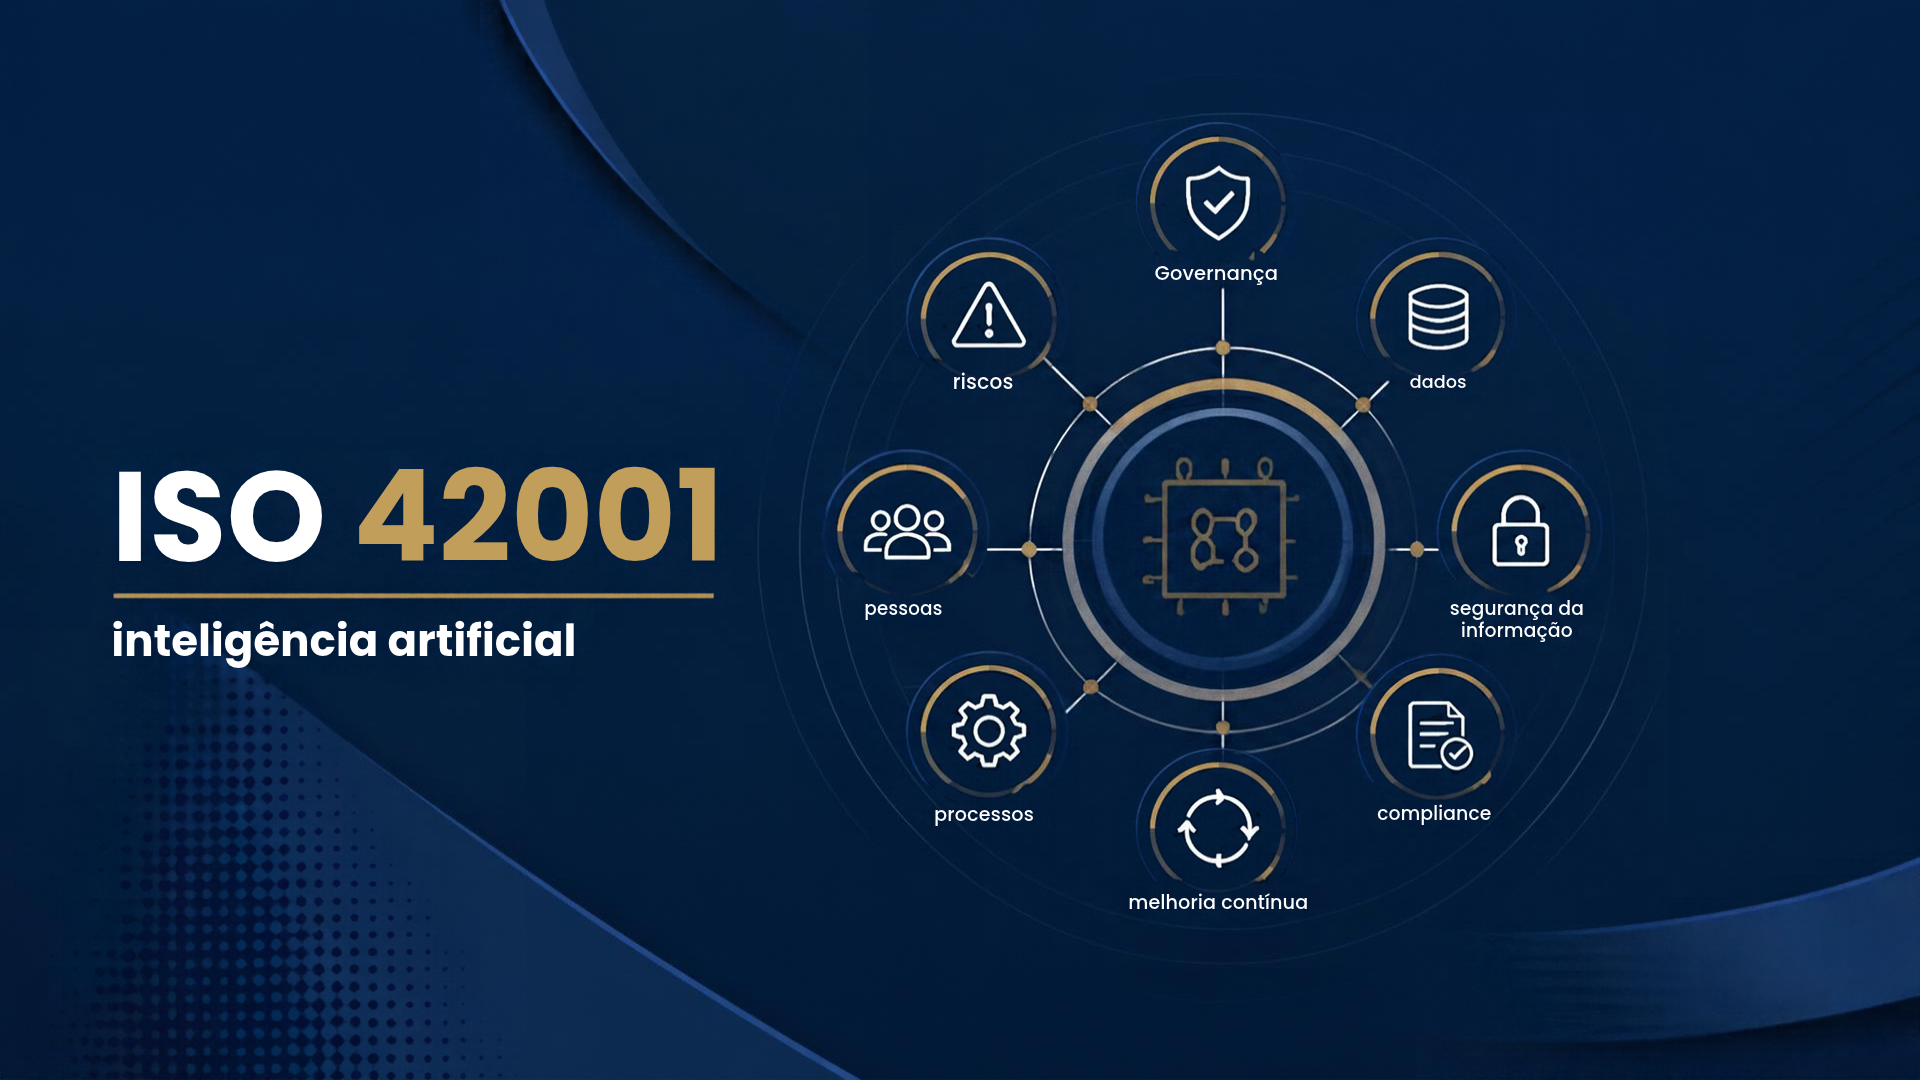
Nesse cenário, a norma ISO 42001 – Inteligência Artificial vem ganhando relevância. Publicada em 2023, a ISO/IEC 42001 é a primeira norma internacional de sistema de gestão dedicada à Inteligência Artificial e estabelece requisitos para criar, implementar, manter e melhorar continuamente um Sistema de Gestão de Inteligência Artificial (SGIA). A norma coloca a governança da IA dentro da gestão da organização, conectando riscos, responsabilidades, processos e objetivos de negócio.
O que é a ISO 42001 – Inteligência Artificial?
A ISO 42001 – Inteligência Artificial segue a lógica dos sistemas de gestão já conhecida pelas organizações que trabalham com normas ISO.
Assim como a ISO 9001 estrutura a gestão da qualidade e a ISO/IEC 27001 estabelece requisitos para a segurança da informação, a ISO/IEC 42001 cria uma estrutura para a gestão dos riscos e oportunidades relacionados à Inteligência Artificial.
A organização deve estabelecer políticas e objetivos, definir responsabilidades, avaliar riscos, implementar controles, monitorar resultados e promover melhorias. A abordagem segue o princípio de melhoria contínua PDCA – Plan, Do, Check, Act.
O resultado é uma mudança importante: a IA deixa de ser tratada apenas como uma questão tecnológica e passa a fazer parte da governança empresarial.
Por que a governança da IA é importante?
A Inteligência Artificial pode trazer ganhos de produtividade, inovação e eficiência. Mas seu uso também pode envolver riscos relacionados à segurança, privacidade, qualidade dos dados, tendências, transparência, propriedade intelectual e confiabilidade das informações.
Uma solução pode gerar resultados incorretos, utilizar dados inadequados ou produzir decisões que exigem supervisão humana.
Por isso, o risco não está somente na tecnologia, mas também em como ela é selecionada, configurada, utilizada e monitorada pela organização.
A ISO/IEC 42001 oferece uma estrutura para tratar esses riscos de forma sistemática, contribuindo para maior transparência, rastreabilidade, confiabilidade e confiança dos stakeholders.
Esse movimento também acompanha a evolução das exigências regulatórias relacionadas à Inteligência Artificial, tornando a governança um tema cada vez mais relevante para empresas que atuam em mercados regulados ou internacionais.
O que deve ser considerado em um Sistema de Gestão de IA?
Implantar um SGIA não significa simplesmente criar uma política para utilização de ferramentas de IA. O primeiro passo é entender onde e como a IA está presente na organização.
Entre os principais elementos a serem considerados estão:
- identificação dos sistemas e aplicações de IA utilizados;
- definição do escopo do Sistema de Gestão;
- avaliação de riscos e oportunidades;
- definição de responsabilidades e critérios de governança;
- políticas e objetivos para uso responsável da IA;
- gestão dos dados utilizados pelos sistemas;
- transparência e rastreabilidade;
- mecanismos de supervisão humana;
- monitoramento do desempenho dos sistemas;
- gestão de fornecedores e soluções de IA;
- tratamento de incidentes e não conformidades;
- capacitação das pessoas envolvidas.
A abordagem deve considerar o ciclo de vida dos sistemas de IA, desde o planejamento e desenvolvimento até sua utilização, monitoramento e descontinuação.
ISO 42001 e ISO 27001: integração que faz sentido
Para empresas que já possuem um Sistema de Gestão de Segurança da Informação baseado na ISO/IEC 27001, a ISO/IEC 42001 apresenta uma oportunidade natural de integração. Embora tenham objetivos diferentes, as normas possuem pontos de contato importantes.
A ISO/IEC 27001 concentra-se na gestão da segurança da informação, enquanto a ISO/IEC 42001 aborda a gestão da IA incluindo aspectos relacionados à governança, riscos, transparência e uso responsável.
A própria ISO apresenta as duas normas em um pacote específico de gestão de IA e segurança da informação, reforçando sua complementaridade.
Na prática, isso significa que a empresa não precisa necessariamente criar um sistema independente. Processos já existentes podem ser aproveitados e complementados com os requisitos específicos da gestão de IA.
A ISO 42001 pode ser integrada a outros sistemas de gestão?
Sim — e esse é um dos pontos mais estratégicos para as organizações que já possuem sistemas de gestão estruturados.
Empresas com sistemas de gestão baseados nas normas ISO 9001, ISO 14001, ISO 45001, ISO/IEC 27001, ISO 37001, ISO 37301 ou outras normas já possuem processos que podem contribuir para a implantação de um SGIA.
Políticas, gestão de riscos, controles, auditorias internas, análise crítica pela direção, gestão de documentos, tratamento de não conformidades e melhoria contínua podem ser avaliados para identificar o que pode ser aproveitado, adaptado ou integrado. O objetivo é evitar a criação de uma “ilha” de gestão da IA.
A proposta é construir uma governança integrada, incorporando a gestão da Inteligência Artificial à estrutura que a organização já utiliza. Isso também favorece a participação coordenada de áreas como Tecnologia, Segurança da Informação, Jurídico, Compliance, Qualidade, Recursos Humanos e Alta Direção.
Quem pode implantar a ISO 42001?
A norma não é destinada apenas a empresas que desenvolvem Inteligência Artificial, sem exclusividade, a ISO/IEC 42001 pode ser aplicada por organizações de diferentes portes e setores que desenvolvem, fornecem ou utilizam produtos ou serviços baseados em IA.
Isso inclui empresas que utilizam ferramentas de IA generativa, sistemas de análise automatizada, soluções incorporadas a produtos ou serviços e aplicações utilizadas para apoiar decisões.
Por isso, o primeiro passo não é necessariamente decidir pela certificação, mas entender a exposição da organização à Inteligência Artificial e avaliar seu nível atual de governança.
Como começar?
Um caminho consistente é iniciar com um diagnóstico de maturidade e análise de lacunas (gap analysis).
O trabalho pode começar pelo mapeamento das aplicações de IA, identificação dos processos envolvidos, avaliação dos riscos e análise das práticas de governança já existentes.
A partir desse diagnóstico, a organização pode definir um plano de implementação adequado à sua realidade, aproveitando os sistemas de gestão que já possui.
Para empresas familiarizadas com as normas ISO, essa abordagem permite avançar na governança da IA sem criar processos paralelos e desnecessários.
Mais do que conformidade: confiança para utilizar a IA
A ISO 42001 – Inteligência Artificial não deve ser vista apenas como mais uma certificação, seu principal valor está em ajudar a organização a responder perguntas fundamentais:
- Quais sistemas de IA utilizamos?
- Quais riscos representam?
- Quem é responsável por eles?
- Como seus resultados são monitorados?
- Como protegemos os dados?
Ao estruturar essas respostas, a organização transforma o uso da IA em um processo governado, monitorado e passível de melhoria contínua. E para empresas que já possuem sistemas de gestão, existe uma vantagem importante: não é necessário começar do zero. A experiência acumulada em qualidade, meio ambiente, saúde e segurança, segurança da informação e compliance pode formar a base para uma governança integrada da Inteligência Artificial.
A SMS Soluções pode apoiar sua organização na avaliação, estruturação e implementação de um Sistema de Gestão de Inteligência Artificial baseado na ISO/IEC 42001, integrando seus requisitos aos sistemas de gestão já existentes.
Sua empresa já utiliza IA. A próxima etapa é garantir que essa utilização seja governada.
Converse com nosso time! Entre em contato com a gente.
Contribuição da nossa diretora Marcia Fanin